Youtube
식약처, 의료기기 사이버보안 심사 가이드라인 개정…비밀번호 국제기준 반영
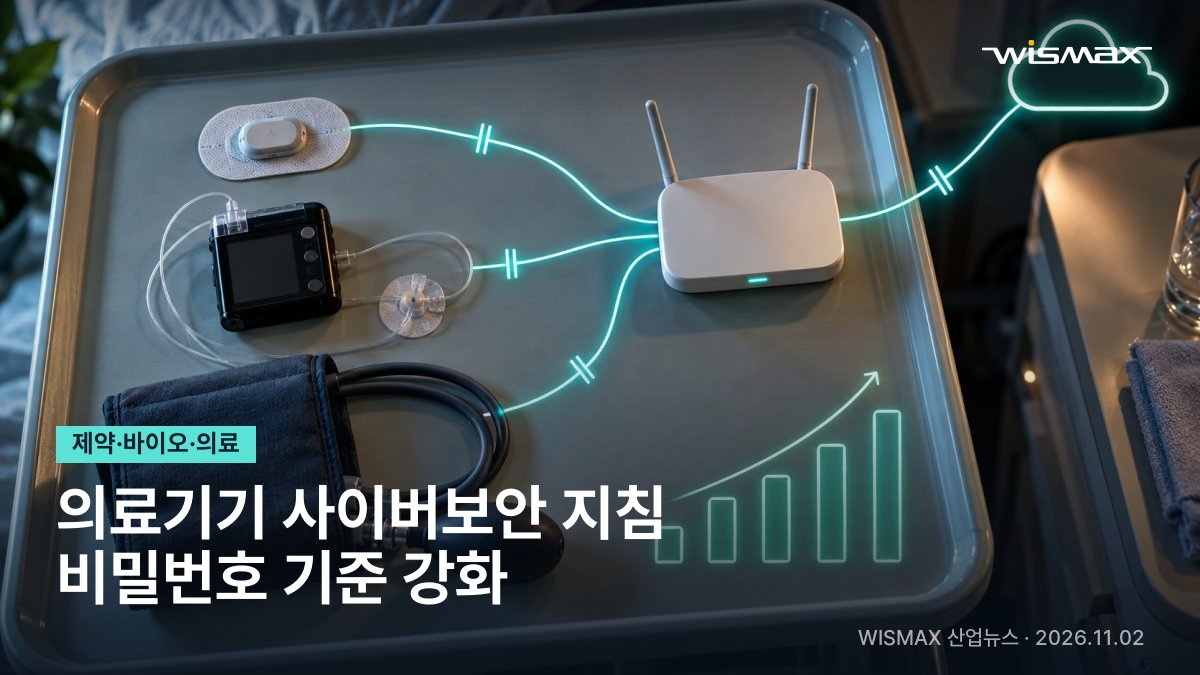
식품의약품안전처 소속 식품의약품안전평가원이 10월 30일 의료기기의 사이버보안 허가·심사 가이드라인(안내서-0995-06)을 개정했다. 의료기기의 인증정보 관리와 비밀번호 강도에 국제기준을 반영하고 허가·심사 과정에서 자주 생기는 자료 보완 사례를 구체적으로 안내한 것이 주요 내용이다.
개정안 의견조회 자료에 따르면 국제조화와 관련된 IA-04·IA-05 항목과 보완 사례와 관련된 SI-05·SI-07 항목이 바뀌었다. 이번 개정으로 사용자 인증과 비밀번호 관리 요구사항이 이전보다 명확해졌다.
연결형 의료기기 늘며 보안 요구도 커져
웨어러블 심전도·혈압 측정 장비, 인슐린펌프, 병원용 환자감시장치, 의료 AI 소프트웨어처럼 네트워크에 연결되는 의료기기가 늘고 있다. 환자감시장치의 인증정보가 노출되면 허가받지 않은 사용자가 시스템에 들어올 수 있고 연동된 클라우드가 침해되면 환자정보 유출이나 모니터링 중단으로 이어질 수 있다. 소프트웨어 업데이트가 안전하게 관리되지 않으면 변조된 프로그램이 기기에 설치될 위험도 있다. 실제 위험 수준은 기기 종류와 시스템 구조에 따라 다르다.
이번 개정이 모든 기존 의료기기에 새 비밀번호 기준을 바로 적용한다는 뜻은 아니다. 적용 범위는 개정 가이드라인과 제품별 허가·심사 요건에 따라 판단된다. 국내 가이드라인을 충족했다고 미국 FDA나 유럽 규제기관의 사이버보안 요건까지 자동으로 충족되지는 않으므로 해외 허가는 각 시장 기준을 따로 확인해야 한다.
Check Point
네트워크 연결 기능이 있는 의료기기를 개발하는 기업은 인증과 비밀번호 설계를 허가 서류 단계가 아닌 제품 설계 단계에서 다루게 된다. 자주 지적되는 보완 사례가 공개된 만큼 허가 신청 전에 이를 대조해 보면 보완 요구를 줄이는 데 참고가 될 수 있다. 병원에서 장비를 운영하는 쪽도 계정과 접근권한, 업데이트 지원 기간을 확인할 항목이 늘어난다.