Youtube
유럽 냉동설비 해킹에 과기정통부, 국내 콜드체인 보안 긴급 점검
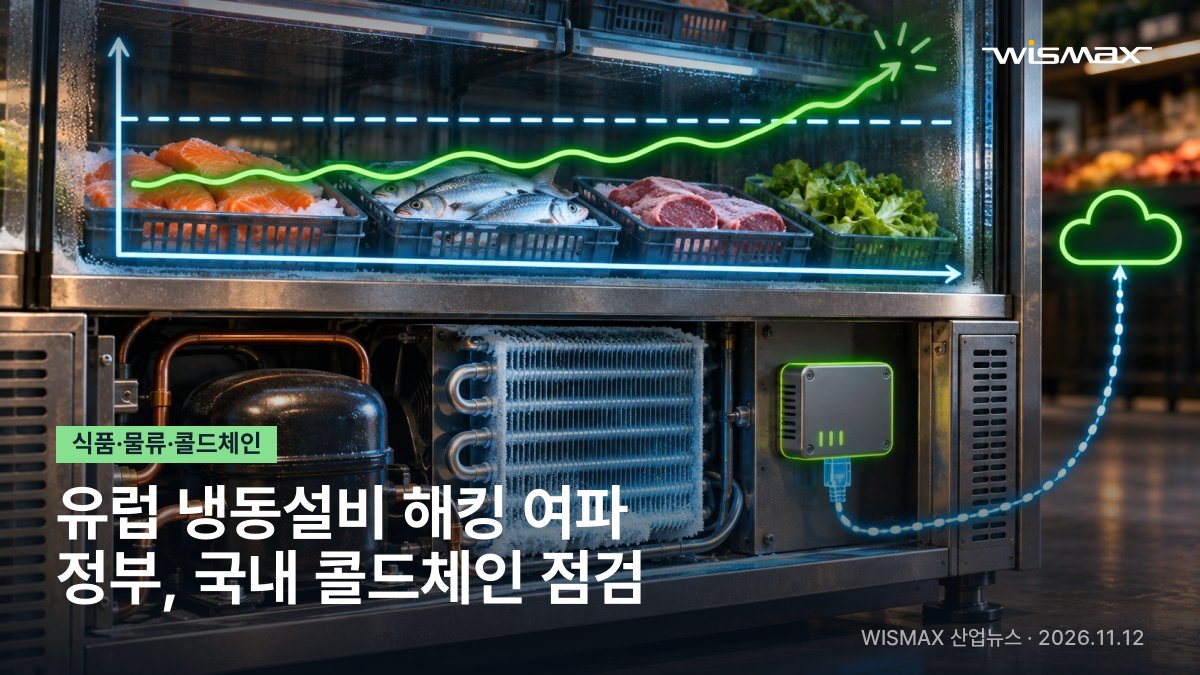
과학기술정보통신부가 11일 주요 콜드체인 기업의 정보보호최고책임자(CISO)들과 간담회를 열고 냉장·냉동 설비의 보안 실태를 점검했다. 최근 프랑스 등 유럽에서 냉장·냉동 설비 제어시스템이 해킹당하는 사고가 이어지자 국내 제조사와 유통사에 비슷한 위험이 없는지 살피고 긴급 보안조치를 권고하려고 마련한 자리다.
유럽에서는 해커가 슈퍼마켓의 냉장·냉동 설비를 원격으로 조작하는 일이 있었다. 콜드체인은 식품과 의약품을 정해진 온도로 보관하고 운송하는 저온 유통체계로, 설비 제어시스템이 뚫리면 공격자가 온도 설정을 바꾸거나 설비 운영에 영향을 줄 수 있다.
보안공지 전파·취약점 패치 상황 확인
간담회에서는 기업별 냉장·냉동 설비 활용 현황과 함께 제조사의 보안공지와 사고사례 전파 체계, 취약점 점검과 보안패치 적용 상황을 중점적으로 살폈다. 정부는 그동안 설비 제조사와 사용자에게 긴급 보안조치를 권고하고 이해하기 쉬운 보안수칙을 만들어 배포했으며 한국인터넷진흥원을 통해 상담·안내 콜센터도 운영하고 있다.
회의를 주재한 최우혁 과기정통부 정보보호네트워크정책실장은 유럽 사고들의 공통점이 고도의 해킹 기법이 아니라 기본 보안수칙을 지키지 않은 데 있었다고 짚었다. 그는 보안공지 확인과 취약점의 적시 패치 같은 기본 대비를 강조했다.
Check Point
원격 접속이 가능한 냉장·냉동 설비를 쓰는 물류·유통·의약품 보관 현장에서는 온도 이탈 원인에 설비 고장 말고 네트워크 보안도 들어간다는 점이 드러났다. 제어시스템의 계정·원격 접속 설정과 제조사 보안 업데이트 적용 여부가 온도 관리 점검 항목에 함께 오를 수 있다.